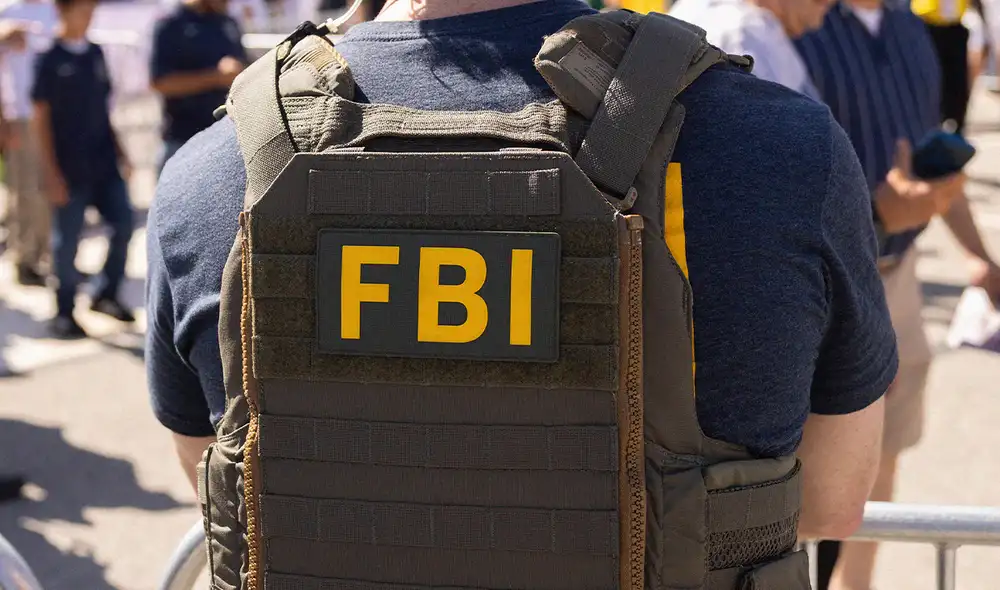
El FBI fue atacado por hackers, según medios estadounidenses: intrusión afectó a su base de datos sobre delitos
Recientes ataques a instituciones, incluidos bancos y la NSA, elevaron la alerta sobre la ciberseguridad, mientras que el director del FBI, Kash Patel, defiende las medidas implementadas para fortalecer la infraestructura crítica del país.
 La República en Google
El Buró Federal de Investigaciones (FBI) de Estados Unidos investiga una nueva intrusión informática en el Centro Nacional de Información Criminal (NCIC), una de las principales bases de datos utilizadas por las fuerzas del orden federales, estatales y locales para consultar antecedentes, órdenes de arresto e identificar a fugitivos buscados, según informaron CNN y otros medios estadounidenses.
La vulneración, atribuida a presuntos piratas informáticos, representa el segundo incidente de seguridad que afecta a la agencia federal en los últimos meses. De acuerdo con CNN, la investigación busca determinar el alcance del acceso no autorizado y las posibles consecuencias sobre la información almacenada en el sistema.
Video destacado
🔴 PAPA LEÓN XIV DIA 2 PERÚ EN VIVO: ENCUENTRO CON JÓVENES EN EL ESTADIO NACIONAL #LR
El NCIC constituye un enlace fundamental para las operaciones policiales en todo el país. Su base de datos permite compartir información sobre órdenes de arresto, verificaciones de antecedentes y otros registros relevantes para las investigaciones criminales.
- Trump, Xi y Putin adoptan una "declaración de paz" y se comprometen a reformar la ONU en histórica reunión trilateral
- El entrenamiento híbrido gana popularidad entre los deportistas en el mundo: combina running, levantamiento de pesas y ejercicios de alta intensidad
"Todos los días, los agentes de todo el país confían en el NCIC para identificar a fugitivos buscados (...) y acceder a información que puede afectar directamente la seguridad de los agentes y del público", declaró a CNN un exfuncionario del FBI.
Otro exfuncionario de la agencia, que dirigió investigaciones contra grupos de ciberdelincuentes, advirtió que el riesgo no se limita a la posible exposición de información confidencial, sino también a una eventual alteración de los registros.
“Mi preocupación no radica simplemente en si los hackers accedieron a información confidencial, aunque eso también es un problema, sino en si pudieron comprometer la exactitud de la información en la que confían los agentes”, señaló.
Precedentes
La nueva intrusión se produce después de que, en septiembre, el grupo de piratas informáticos ShinyHunters atacara un sitio web de empleo del FBI y obtuviera datos personales confidenciales de sus empleados. Tras ese episodio, algunos trabajadores manifestaron su preocupación por la falta de información sobre el alcance de la filtración y los recursos de protección disponibles para los afectados, según reportes anteriores de CNN.
La agencia también registró una vulneración en 2023, cuando piratas informáticos comprometieron un sistema informático de la oficina del FBI en Nueva York utilizado en investigaciones sobre explotación sexual infantil. Entre los sistemas afectados figuraba uno destinado a almacenar imágenes relacionadas con la investigación de Jeffrey Epstein.
En medio de estos incidentes, el director del FBI, Kash Patel, defendió públicamente las medidas de seguridad informática de la institución. El jueves, después de que funcionarios de la agencia conocieran el nuevo episodio, apareció en Fox News para destacar los resultados de la denominada Operación Escudo de Invierno, una iniciativa orientada a promover la actualización de sistemas empresariales y evitar el acceso de piratas informáticos a información confidencial.
Patel presentó la operación como parte de los esfuerzos de la actual administración para reforzar la infraestructura crítica del país. “Otras administraciones podrían haber realizado estas actualizaciones, pero no lo hicieron”, afirmó. “Nos estamos adelantando a los acontecimientos y recuperando el tiempo perdido”.
La vulneración del NCIC se conoce en un contexto de creciente preocupación por la seguridad tecnológica de las instituciones estadounidenses. En las últimas semanas se han reportado interrupciones que afectaron a bancos, la Agencia de Seguridad Nacional (NSA), el sistema de control del tráfico aéreo de la Administración Federal de Aviación (FAA), así como servicios de transporte, comunicaciones y comercio electrónico.
La Casa Blanca intentó contener la inquietud pública frente a estos episodios, mientras el presidente Donald Trump instó a los ciudadanos a "relajarse". Entretanto, la administración enfrentó cuestionamientos por las fallas registradas en servicios tecnológicos estratégicos, en un escenario que también derivó en la salida del jefe de ciberseguridad de la Casa Blanca, Sean Cairncross.
Hasta el momento, el FBI no había respondido a las solicitudes de comentarios sobre la última intrusión. Tampoco se había determinado públicamente quiénes fueron los responsables ni el alcance del posible acceso a la información del NCIC.