¡Cuidado! Falsa actualización de Google Chrome podría robar toda tu información personal
Investigadores de seguridad alertaron sobre el envío de correos electrónicos con enlaces falsos para actualizar Google Chrome con el objetivo de robar datos personales e intentar vaciar cuentas bancarias.
 La República en Google
Una nueva estafa cibernética que está circulando por Internet pretende engañar a los usuarios haciéndose pasar por una página de descarga de actualizaciones oficiales de uno de los navegadores web más utilizados en el mundo: Google Chrome.
Los investigadores de la compañía de seguridad Proofpoint identificaron una campaña de malware con descargas falsas dirigida a organizaciones ubicadas principalmente en América y Europa de diferentes rubros, como gobiernos estatales, educación y manufactura.
De acuerdo con el informe, el autor detrás de este ataque sería el actor de amenazas TA569, también conocido como SocGholish, quien es popular por “comprometer los servidores CMS e inyectar y redirigir condicionalmente el tráfico web a kits de ingeniería social”.
Entre junio y julio de 2020, se enviaron miles de mensajes por correo electrónico a compañías de Estados Unidos, Canadá, Reino Unido, Francia, España, Italia y Alemania. Solo a principios de este mes, los investigadores detectaron casi 18,000 mensajes provenientes de TA569.
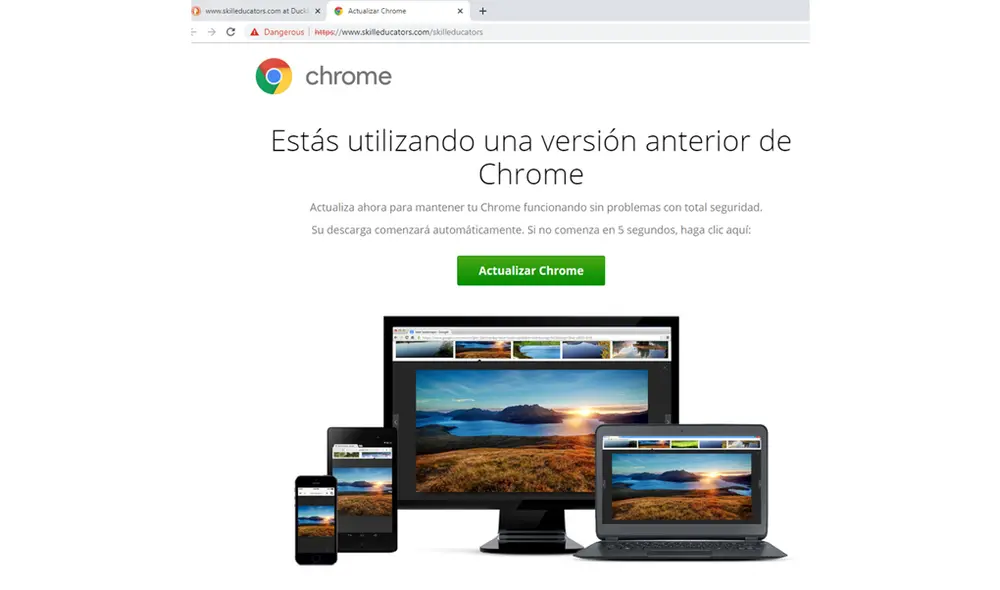
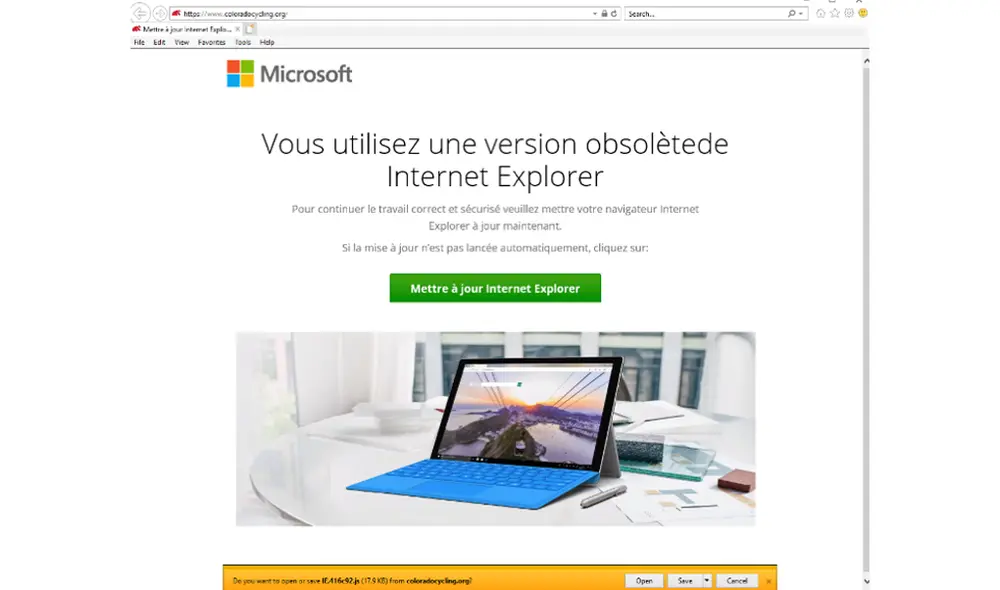
Los correos electrónicos comunicaban a las víctimas que necesitaban actualizar a la última versión de Google Chrome o Internet Explorer e incluían enlaces vinculados a sitios web comprometidos con malware de SocGholish.

Sitio web fraudulento que se hace pasar por una página de actualizaciones oficial de Google Chrome. | Fuente: Proofpoint.
Estos HTML maliciosos tienen la capacidad de analizar la geolocalización, el sistema operativo y el navegador utilizado por el usuario. Con la ayuda de esta información, si el ciberdelincuente lo consideraba una víctima adecuada, lo redirigía a una página de actualización falsa.
Al pulsar en el enlace, se descargará y ejecutará el malware una vez que verifica la ubicación geográfica del usuario. Según los investigadores, este código malicioso incluye un troyano bancario (Chthonic), así como un software de control remoto (NetSupport).
“Si bien esta técnica no es nueva, sigue siendo efectiva porque explota el deseo del destinatario de practicar una buena higiene de seguridad. Mantener el software actualizado es un consejo de seguridad común, y este actor lo usa para su ventaja”, señaló Proofpoint.