Descubren vulnerabilidad en Bluetooth que permite suplantar dispositivos
Entre las compañías con productos Bluetooth afectados por estas fallas de seguridad se encuentran Android, Intel y Cisco.
- ¿Tienes que hacer una videollamada de trabajo o estudio? Aprende cómo programar y unirte a Google Meet gratis
- ¿Qué pasa si envuelves un celular en papel aluminio? Experto explica por qué ladrones recurren a esta efectiva técnica
Investigadores de la Agence nationale de la sécurité des Systèmes d’information (ANSSI) identificaron una serie de vulnerabilidades de seguridad en dos servicios de Bluetooth que podrían permitir a los atacantes suplantar la identidad de un dispositivo legítimo durante el proceso de emparejamiento.
En concreto, este conjunto de fallas afectan los equipos que admiten Bluetooth Core y Mesh Profile, dos especificaciones utilizadas para definir los requisitos técnicos y de política para los dispositivos que desean operar a través de conexiones Bluetooth.
TE RECOMENDAMOS
OLLANTA HUMALA EN VIVO RESPONDE Y LA TRAMPA DE LÓPEZ ALIAGA | SIN GUION CON ROSA MARÍA PALACIOS
De acuerdo con el grupo de especialistas, los piratas informáticos que actúen como intermediarios (MITM) en el procedimiento de autenticación de la clave de acceso podrían interceptar las solicitudes de vinculación, hacerse pasar por el emisor y verificarse con el receptor.
No obstante, para que el ataque tenga éxito, es necesario que el dispositivo del agente no autorizado esté dentro del rango de alcance inalámbrico de dos equipos Bluetooth vulnerables que inician el proceso de emparejamiento.
El Grupo de Interés Especial de Bluetooth (SIG), que trabaja en el desarrollo de los estándares de este tipo de conexión inalámbrica, emitió un aviso de seguridad con un conjunto de recomendaciones para cada una de las fallas de seguridad descubiertas.
Por su parte, el Centro de Coordinación CERT de Estados Unidos elaboró una lista de proveedores que poseen productos afectados por estas vulnerabilidades, en la cual destacan nombres como Intel, Cisco, Android Open Source Project (AOSP), Red Hat, Microchip Technology y Cradlepoint.
Para mitigar el riesgo de explotación, el SIG recomendó a los usuarios que se aseguren de instalar las últimas actualizaciones brindadas por los fabricantes de dispositivos y sistemas operativos, y que sigan las mejores prácticas al operar sus equipos Bluetooth.
Recetas
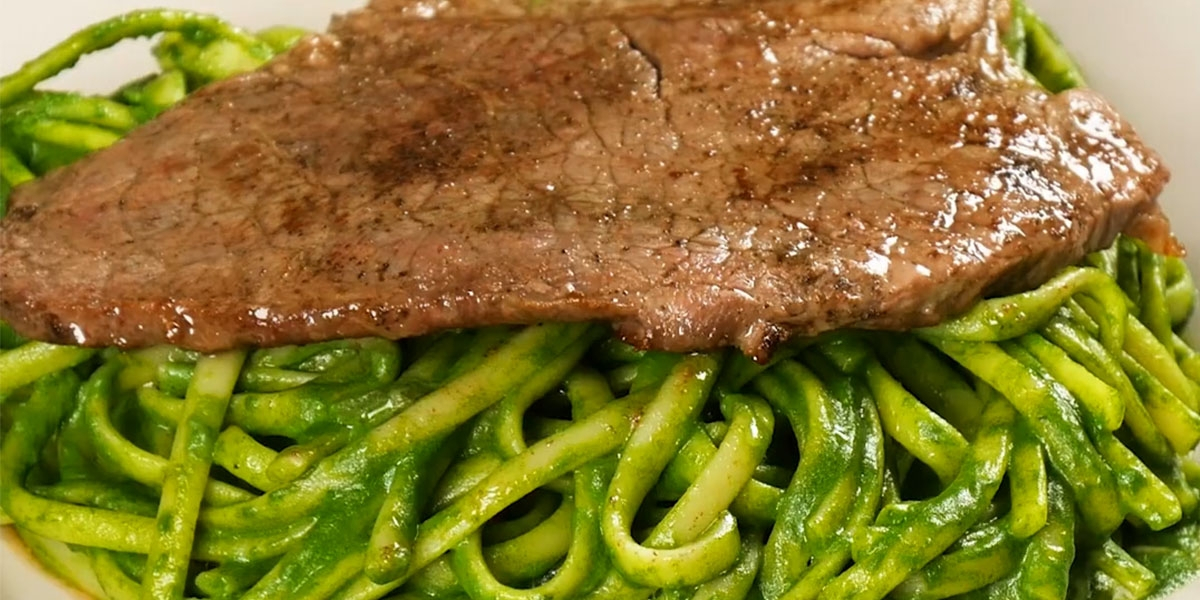
Tallarines verdes peruanos: receta clásica deliciosa (VIDEO)
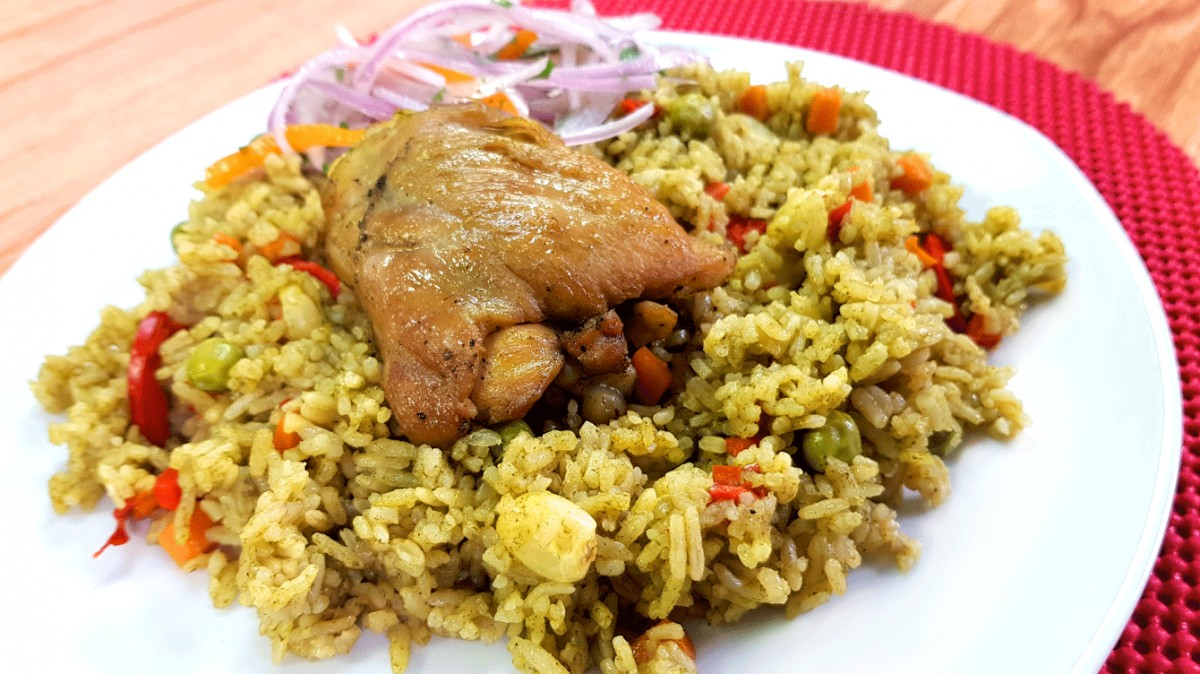
Cómo preparar un arroz con pollo tradicional riquísimo (VIDEO)
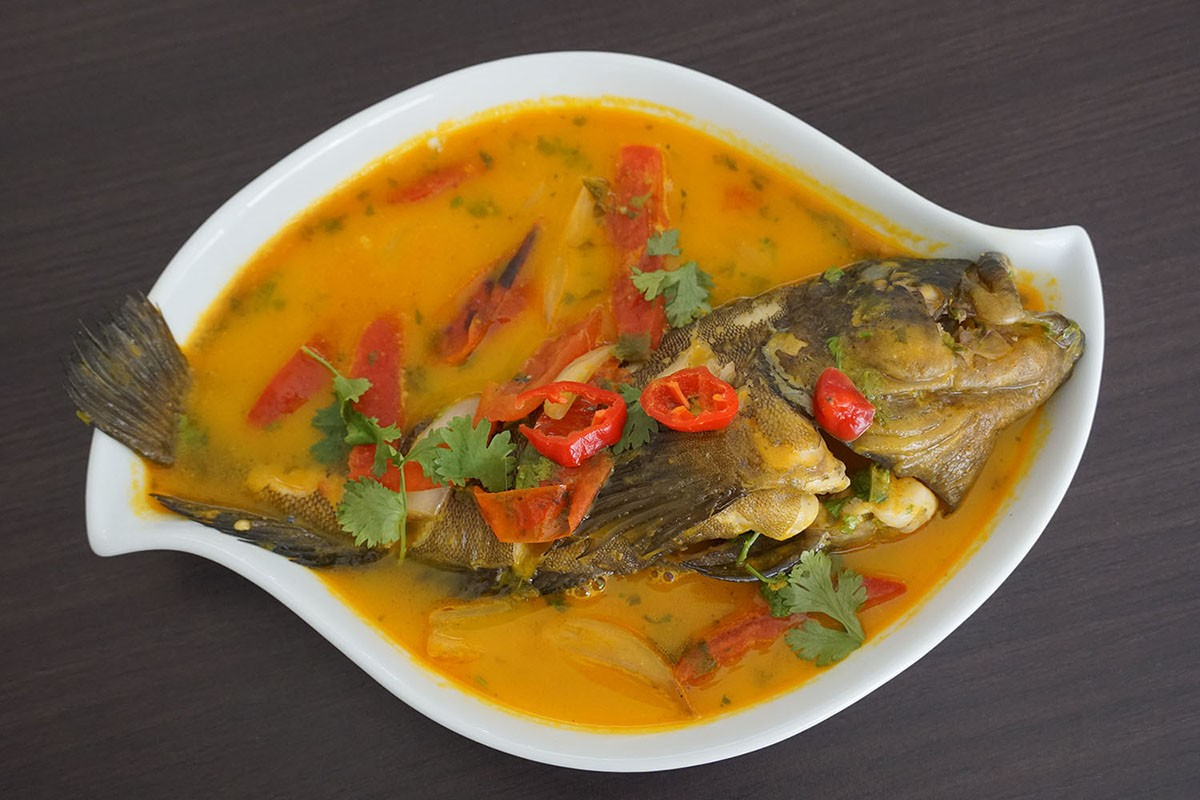
Sudado de pescado (VIDEO)
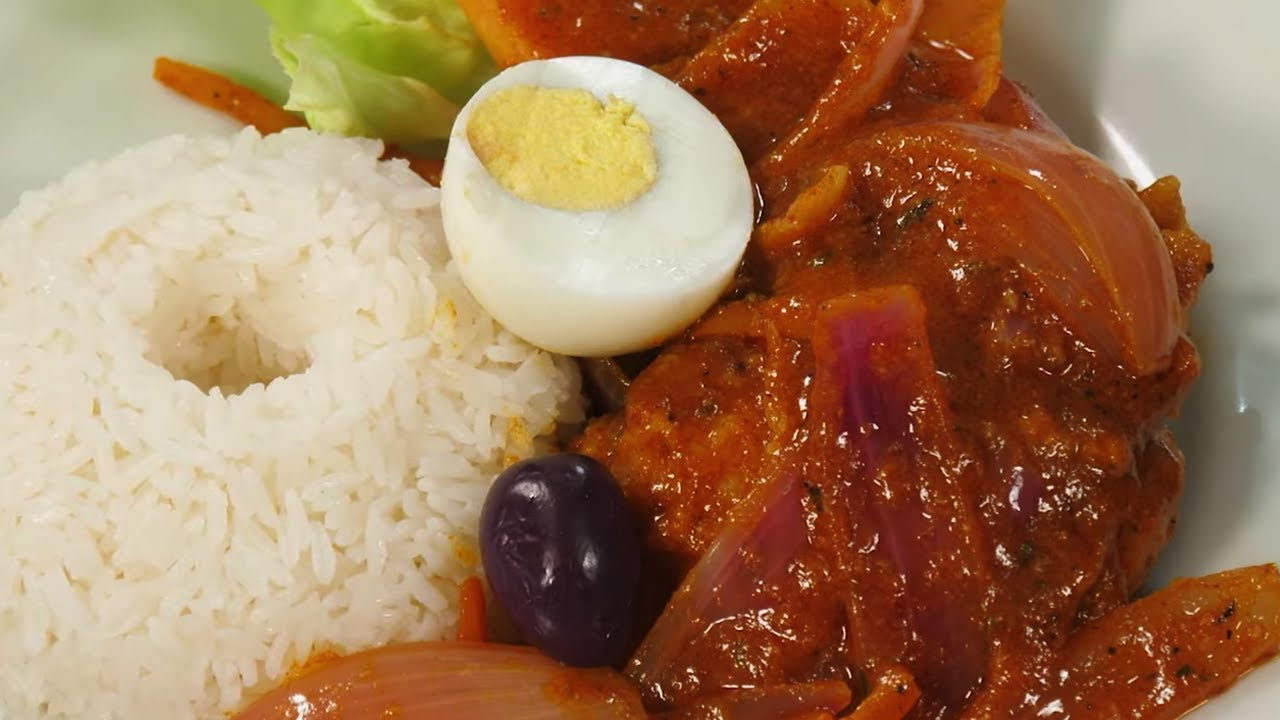
Escabeche de pollo receta: fácil y buenazo (VIDEO)
Ofertas
Paradox Park
Paradox Park: Parque inmersivo donde Roma, Egipto y Grecia cobran vida con juegos, shows, etc
PRECIO
S/ 89.00
Flying Squirrel Parque de Inflables
Flying Squirrel: Full Day, 60 o 120 minutos según elijas en Jockey Plaza, San Miguel e Independencia.
PRECIO
S/ 21.90
Fun Jungle
Fun Jungle: Full Day o 60 minutos según elijas en los Inflables en El Defby y Parque de la Amistad
PRECIO
S/ 28.90
Rally Kart
Rally Kart: 5, 8 o 15 vueltas según elijas. Válido en sus 6 locales
PRECIO
S/ 19.50