La inteligencia artificial abre una nueva era de ciberataques autónomos mientras una cadena de fallas golpea a EE. UU.
La herramienta utilizada, denominada exploit_agent, identifica fallas de seguridad y genera programas para explotarlas, facilitando así la automatización de los ciberataques y reduciendo el tiempo de respuesta ante vulnerabilidades.
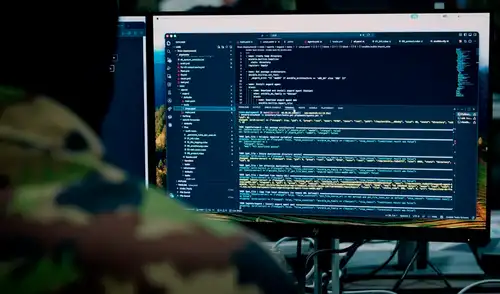
La inteligencia artificial ya puede ejecutar un ciberataque sin que una persona intervenga en ninguna de sus etapas. Google anunció que su división de inteligencia de amenazas, Google Threat Intelligence Group (GTIG), identificó en el mundo real una operación realizada de principio a fin por agentes autónomos: los sistemas localizaron fallas de seguridad, desarrollaron herramientas para explotarlas y lanzaron ataques contra objetivos reales.
El descubrimiento marca un cambio en el uso de estas tecnologías por parte de los ciberdelincuentes. Hasta ahora, los modelos de inteligencia artificial se empleaban principalmente para facilitar tareas específicas, como escribir código malicioso, redactar correos fraudulentos o automatizar algunas fases de una intrusión.
Video destacado
🔴 PAPA LEÓN XIV DIA 2 PERÚ EN VIVO: ENCUENTRO CON JÓVENES EN EL ESTADIO NACIONAL #LR
Durante su investigación, los especialistas del GTIG encontraron un servidor expuesto en internet que alojaba una herramienta denominada exploit_agent. Se trata de una estructura multiagente conectada tanto a modelos comerciales de inteligencia artificial como a otros más básicos que funcionaban localmente en el servidor.
- Warren Buffett dona US$5.500 millones por Acción de Gracias y reflexiona sobre la riqueza: "La amabilidad no tiene costo, pero tampoco precio"
- Reintrodujeron 10 tortugas gigantes en una isla después de 180 años y en solo seis meses lograron recuperar un ecosistema que había desaparecido
Su mecanismo aprovecha una práctica habitual en la gestión de vulnerabilidades: cuando una empresa publica una actualización para corregir un fallo, la herramienta compara el código anterior con la versión parcheada y deduce qué problema de seguridad fue solucionado. A partir de esa diferencia, los agentes generan automáticamente un programa para explotar la vulnerabilidad y lo utilizan contra sistemas que todavía no han instalado la actualización.
El procedimiento apunta a una debilidad persistente de la infraestructura digital. Las empresas no siempre pueden actualizar todos sus servidores de inmediato, ya sea por problemas de compatibilidad, falta de inversión o limitaciones operativas. Ese intervalo deja expuestos equipos que siguen utilizando versiones vulnerables del software, incluso después de que el fabricante haya publicado una solución.
La automatización reduce considerablemente el tiempo disponible para corregir esos problemas. En lugar de depender de una investigación manual que puede prolongarse durante semanas o meses, los agentes pueden identificar la falla y lanzar ataques prácticamente desde el momento en que se publica el parche.
Google resumió el alcance del hallazgo con una advertencia: "La era de los ciberataques autónomos ha llegado".
Una sucesión de interrupciones en Estados Unidos
El avance de los ataques automatizados coincide con varios días de fallas tecnológicas que afectaron a servicios esenciales en Estados Unidos. La secuencia comenzó el jueves 12 de noviembre, cuando una interrupción de Microsoft dejó a numerosos trabajadores sin acceso al correo electrónico, los chats y otras herramientas de la compañía.
Al día siguiente, la Administración Federal de Aviación ordenó suspender los vuelos en todo el país durante cuatro horas y media, en la interrupción más prolongada del tráfico aéreo estadounidense desde los atentados del 11 de septiembre de 2001.
El lunes, un problema técnico de United Airlines retrasó alrededor de 150 vuelos, mientras que una falla de software en JPMorgan Chase interrumpió algunos servicios bancarios y provocó que determinadas transacciones no pudieran completarse. "Estamos trabajando para resolver esto lo más rápido posible", comunicó un portavoz de Chase.
El martes, Apple informó que trabajaba para restablecer sus sistemas después de que una actualización interna afectara servicios como iCloud y Apple Pay. La compañía descartó que el incidente se debiera a un ciberataque. Ese mismo día también se registró una falla crítica en Java que afectó a sitios y servicios como Zoom, HSBC y CNN.
La cadena de incidentes alcanzó además a la Agencia de Seguridad Nacional. La NSA informó que su red interna sufrió una degradación temporal durante tareas rutinarias de mantenimiento, aunque aseguró que sus capacidades críticas para la misión permanecieron operativas.
Sin embargo, el secretario de Estado, Marco Rubio, dijo que no había pruebas de que las fallas en los sistemas de transporte aéreo, bancarios y de seguridad nacional estuvieran relacionadas entre sí o con un delito cibernético.
La misma evaluación fue planteada por Jay Clayton, director de Inteligencia Nacional de Estados Unidos, quien atribuyó buena parte de los problemas a las actualizaciones de los sistemas. En una entrevista con Fox Business, sostuvo que no existían indicios de un ciberataque coordinado ni de actividad patrocinada por un Estado.
Clayton vinculó específicamente la interrupción de la NSA con los parches aplicados para corregir una vulnerabilidad de PHP detectada mediante inteligencia artificial el mes anterior.
Ese fallo podría permitir que atacantes tomaran el control remoto de servidores. “Todo el mundo reconoce que es hora de actualizar sus sistemas y, al hacerlo, no siempre funcionan como se esperaba; en algunos casos, los sistemas tienen que pasar el relevo a otros, y esos traspasos no se están llevando a cabo como se esperaba”, explicó.
Lo más visto
Warren Buffett dona US$5.500 millones por Acción de Gracias y reflexiona sobre la riqueza: "La amabilidad no tiene costo, pero tampoco precio"
Demócratas amplían su poder en el Senado tras ganar en Alaska y postulan a Hakeem Jeffries como presidente de la Cámara de Representantes
Reintrodujeron 10 tortugas gigantes en una isla después de 180 años y en solo seis meses lograron recuperar un ecosistema que había desaparecido
Estos 5 países europeos impulsan un centro de deportación en África para migrantes con asilo rechazado: abriría en 2027
Cineplanet
Cineplanet: 2 Entradas 2D + 2 Bebidas Grandes + Pop corn gigante. Lunes a Domingo
PRECIO
S/ 47.90
Perulandia
Perulandia Full Day + Piscinas + S/. 35 de Vale de Consumo + Perusaurus y más.
PRECIO
S/ 59.90
VACILANDIA PARK
Vacilandia Park: Full Day para niños, adultos o pack familiar, incluye alimentación.
PRECIO
S/ 19.90
Casa Andina Hoteles
Buffet Criollo - Marino: Casa Andina Premium Miraflores en Restaurante Alma
PRECIO
S/ 74.90
La Bistecca
Buffet Almuerzo o Cena + Postres + Bebida. Aplica en sus 6 locales.
PRECIO
S/ 85.90