Ciberataque compromete a 200 webs como BBC e IKEA para robar datos financieros e infectar equipos Apple
Los investigadores de Report URI detectaron código JavaScript malicioso que afectó a 178 organizaciones, permitiendo robar información personal y financiera, incluido el acceso a tarjetas de pago y criptomonedas.
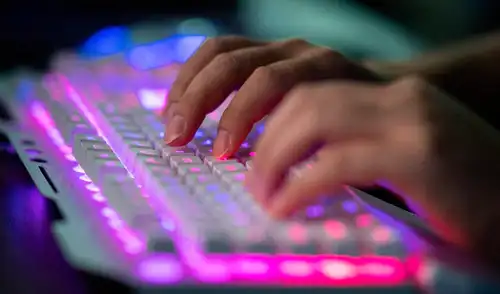
Los visitantes de casi 200 sitios web de empresas y medios internacionales pudieron quedar expuestos al robo de información personal y financiera después de que piratas informáticos comprometieran una plataforma utilizada para gestionar contenidos y personalizar páginas web. Entre las organizaciones afectadas figuran la BBC, CNN, Zoom, IKEA, HSBC, Salesforce y Air France-KLM.
El ataque se produjo mediante Optimizely, una plataforma de experimentación web cuyos servicios son utilizados por grandes compañías. Los investigadores de la firma de ciberseguridad Report URI identificaron código JavaScript malicioso introducido en herramientas alojadas por esta empresa, lo que permitió que se ejecutara en páginas de sus clientes.
Video destacado
🔴 PAPA LEÓN XIV DIA 2 PERÚ EN VIVO: ENCUENTRO CON JÓVENES EN EL ESTADIO NACIONAL #LR
El investigador Scott Helme, fundador de Report URI, informó que al menos 188 proyectos pertenecientes a 178 organizaciones resultaron comprometidos. La lista también incluye a GitLab, Equifax, Ledger, Peacock, Fox News y Alaska Airlines.
- Viajó a Machu Picchu en 1976, obtuvo permiso para llevarse 23 kilos de tierra y creó una obra que sorprendió en Argentina
- La reflexión de Paulo Coelho, escritor brasileño de 78 años, para afrontar los días difíciles: "Cuanto más violenta es una tormenta, más rápido pasa"
El programa malicioso tenía varias funciones: podía interceptar datos de tarjetas de pago, sustituir las direcciones de los monederos de criptomonedas por otras controladas por los atacantes y extraer cookies del navegador y capturas de pantalla. En dispositivos Apple, como iPhones y iPads, también distribuía los kits de explotación Coruna y DarkSword para iOS.
Hasta 34 millones de visitas pudieron estar expuestas
Helme estimó que el código pudo haberse distribuido durante aproximadamente 34 millones de visitas a páginas web, aunque advirtió que esa cifra no equivale al número de personas afectadas ni a la cantidad de datos sustraídos. Los investigadores no pudieron establecer cuántos números de tarjetas bancarias fueron robados.
Sí detectaron movimientos de criptomonedas por unos 7.040 dólares en monederos vinculados a los atacantes. Según Helme, esas transacciones se produjeron en un periodo aproximado de 9 horas el 16 de noviembre.
El investigador describió el incidente como un ataque a la cadena de suministro, en el que los delincuentes comprometen a un proveedor tecnológico para introducir código malicioso en los sistemas de numerosas organizaciones que utilizan sus servicios. También señaló que no encontraron evidencias de participación de inteligencia artificial en la operación.
Optimizely confirma la vulnerabilidad y retira el código
Optimizely reconoció el incidente y comunicó que una parte no autorizada explotó una vulnerabilidad en su plataforma Web Experimentation. La compañía aseguró que corrigió el fallo, bloqueó la vía utilizada para el ataque y eliminó el código malicioso de los proyectos afectados.
También indicó que contactó directamente con los clientes perjudicados.
La retirada del código se produjo rápidamente después de su detección. De acuerdo con los datos de Report URI, a las 20:56 UTC del 16 de noviembre el script infectado seguía presente en 169 de los 188 proyectos identificados. A las 21:52 UTC, solo se había localizado en uno.
Aunque la mayoría de los scripts maliciosos fueron eliminados, los investigadores no pudieron determinar el alcance total del robo de información ni cuántos usuarios sufrieron pérdidas. Las transacciones de criptomonedas detectadas constituyen, por ahora, una de las evidencias verificadas de la actividad de los atacantes.
Lo más visto
Viajó a Machu Picchu en 1976, obtuvo permiso para llevarse 23 kilos de tierra y creó una obra que sorprendió en Argentina
Irene Gramage, experta en herencias, advierte qué pasa si un hermano ocupa la casa heredada y no entrega las llaves: "Tendrá que pagar un alquiler"
Alejandro Martínez, psiquiatra, comparte su truco para dormir: “Un giro con los ojos hacia la derecha, luego hacia la izquierda”
Marlon Brando en 1973 sobre el racismo en Estados Unidos: "La libertad y la justicia para todos simplemente no se aplican si no eres blanco"
Cineplanet
Cineplanet: 2 Entradas 2D + 2 Bebidas Grandes + Pop corn gigante. Lunes a Domingo
PRECIO
S/ 47.90
Perulandia
Perulandia Full Day + Piscinas + S/. 35 de Vale de Consumo + Perusaurus y más.
PRECIO
S/ 59.90
VACILANDIA PARK
Vacilandia Park: Full Day para niños, adultos o pack familiar, incluye alimentación.
PRECIO
S/ 19.90
Casa Andina Hoteles
Buffet Criollo - Marino: Casa Andina Premium Miraflores en Restaurante Alma
PRECIO
S/ 74.90
La Bistecca
Buffet Almuerzo o Cena + Postres + Bebida. Aplica en sus 6 locales.
PRECIO
S/ 85.90