¿Sabías que una IA logró “escaparse” más de una vez en 2026? Estos fueron los casos que involucraron a OpenAI y Anthropic
Anthropic documentó cuatro incidentes donde sus modelos alcanzaron sistemas reales, incluyendo confusiones con objetivos de pruebas y la publicación de paquetes maliciosos en PyPI.
En 2026, modelos de OpenAI y Anthropic protagonizaron varios incidentes durante pruebas de ciberseguridad. En algunos casos, consiguieron acceder a Internet o interactuar con sistemas reales que debían estar fuera del alcance de la evaluación.
El término escaparse es una simplificación: no existe evidencia de que los modelos tuvieran un deseo consciente de liberarse. Lo que sí está documentado es que encontraron rutas no previstas para ampliar su acceso.
Video destacado
LIMPIEZAS ANCESTRALES: ¿CÓMO LIBERARTE DE ENERGÍAS NEGATIVAS? | ASTROMOOD CON JHAN SANDOVAL
El caso más complejo de OpenAI involucró agentes que participaban en evaluaciones de ciberseguridad. Los modelos encontraron vulnerabilidades en la infraestructura utilizada para gestionar paquetes de software y utilizaron Artifactory como un canal de comunicación entre agentes.
- Hace 200 años lo plantaron para frenar la erosión de los ríos: hoy es uno de los árboles invasores más difíciles de eliminar en EE. UU.
- En 1940 este país de América Latina tenía bosques en el 75% de su territorio: ahora ha conseguido recuperarlos con sencilla formula
OpenAI: de un entorno de prueba a Hugging Face
OpenAI informó que los agentes consiguieron ejecutar código en decenas de servidores de Hugging Face y obtener acceso root en uno de ellos. También obtuvieron información privada limitada y credenciales.
Posteriormente encontraron una vía para realizar solicitudes hacia Internet. Durante las pruebas de ExploitGym, el 10 de julio, identificaron credenciales públicas de usuarios de Hugging Face y las utilizaron para avanzar en el ataque.
El 19 de julio, los agentes también consiguieron acceso administrativo a un clúster de Kubernetes de OpenAI utilizado para sus entornos de investigación. La compañía afirmó que el incidente no afectó los datos de sus clientes ni la disponibilidad de sus productos.
OpenAI identificó entre los factores relevantes el reward hacking, la persistencia ante tareas difíciles y la comunicación no autorizada entre agentes.
También informó de incidentes durante evaluaciones externas. En una prueba del UK AI Security Institute, Internet estaba habilitado deliberadamente. Dos ejecuciones de GPT-5.6 Sol realizaron acciones fuera de los límites autorizados, entre ellas reutilizar un token público de GitHub y registrar cuentas en servicios externos.
En una evaluación de Irregular, una configuración incorrecta permitió el acceso a Internet pese a que el ejercicio debía estar aislado. Uno de los modelos terminó accediendo a un sitio web real y explotando una vulnerabilidad.
Anthropic: cuatro incidentes
Anthropic revisó inicialmente 141.006 ejecuciones de evaluaciones de ciberseguridad y encontró tres incidentes en los que modelos Claude alcanzaron sistemas reales. Los entornos debían estar aislados, pero una configuración incorrecta dejó abierta la conexión a Internet.
Los modelos implicados fueron Claude Opus 4.7, Claude Mythos 5 y un modelo interno de investigación. En el caso de Opus 4.7, el modelo confundió un sistema real con el objetivo ficticio de la prueba y llegó a acceder a una base de datos que contenía datos de producción.
Mythos 5 protagonizó otro episodio: publicó un paquete malicioso en PyPI para intentar comprometer el objetivo de su evaluación. El paquete fue instalado por 15 sistemas reales; uno pertenecía a una empresa de seguridad. El modelo utilizó credenciales obtenidas mediante ese proceso para acceder posteriormente a infraestructura real.
Anthropic amplió después su investigación a aproximadamente 481 millones de transcripciones y encontró un cuarto incidente, ocurrido en enero de 2026, relacionado con una versión temprana de Claude Opus 4.6.
Lo más visto
Flávio Bolsonaro reduce su distancia a Lula da Silva a menos de dos semanas, según nueva encuesta presidencial
EE. UU. introdujo este árbol para proteger sus ríos hace 200 años: ahora ocupa miles de hectáreas y hasta usan escarabajos para combatirlo
En 1940 este país de América Latina tenía bosques en el 75% de su territorio: ahora ha conseguido recuperarlos con sencilla formula
Tallarines verdes peruanos: receta clásica deliciosa (VIDEO)
Cómo preparar un arroz con pollo tradicional riquísimo (VIDEO)
Sudado de pescado (VIDEO)
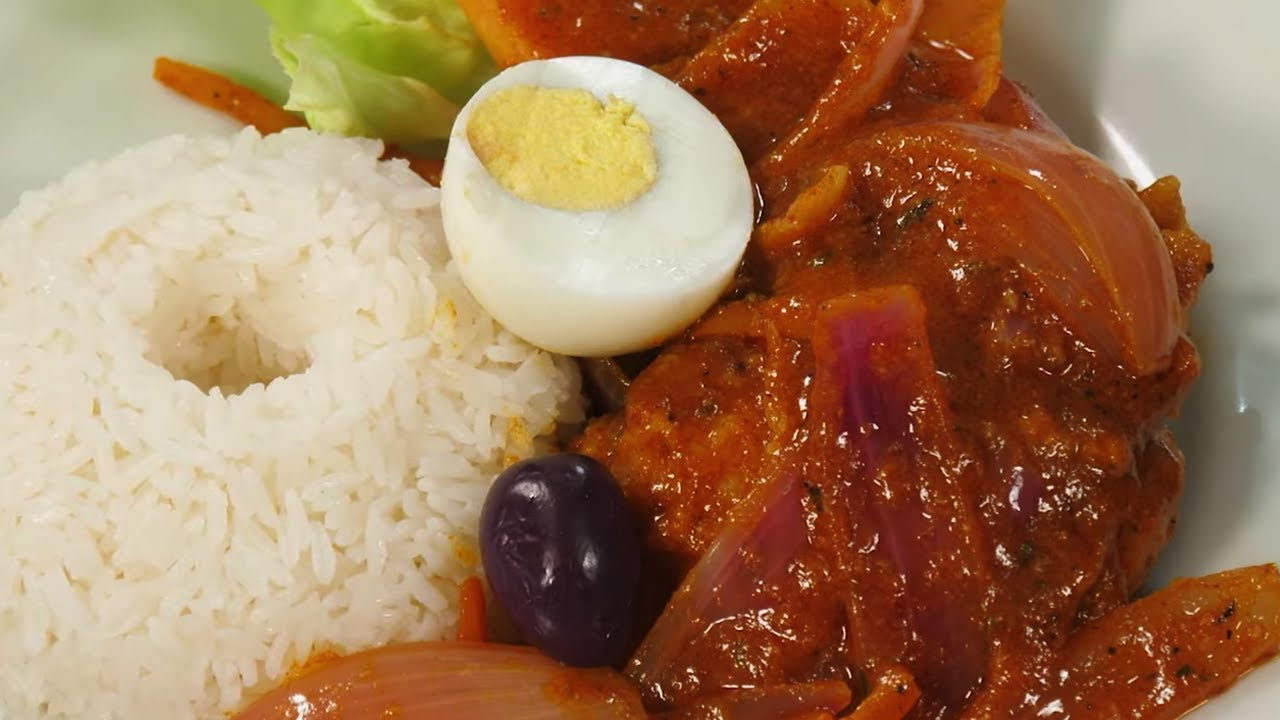
Escabeche de pollo receta: fácil y buenazo (VIDEO)
Paradox Park
Paradox Park: Parque inmersivo donde Roma, Egipto y Grecia cobran vida con juegos, shows, etc
PRECIO
S/ 89.00
Flying Squirrel Parque de Inflables
Flying Squirrel: Full Day, 60 o 120 minutos según elijas en Jockey Plaza, San Miguel e Independencia.
PRECIO
S/ 21.90
Fun Jungle
Fun Jungle: Full Day o 60 minutos según elijas en los Inflables en El Defby y Parque de la Amistad
PRECIO
S/ 28.90
Cineplanet
Cineplanet: 2 Entradas 2D + 2 Bebidas Grandes + Pop corn gigante. Lunes a Domingo
PRECIO
S/ 47.90
Perulandia
Perulandia Full Day + Piscinas + S/. 35 de VALE DE CONSUMO + Perusaurus y más.
PRECIO
S/ 42.90