Desde enero será obligatoria contraseña única para contratación y reposición de chips móviles
El Osiptel informó que la medida busca mejorar la seguridad de los usuarios y evitar los casos de suplantación de identidad.
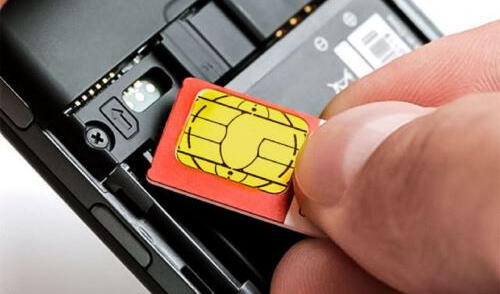
Desde el próximo 12 de enero de 2023 será obligatorio el uso de la contraseña única en las contrataciones nuevas, cambio de titularidad y reposición de chip móvil para evitar casos de suplantación de identidad, informó el Organismo Supervisor de Inversión Privada en Telecomunicaciones (Osiptel).
Rafael Muente Schwarz, presidente ejecutivo del Osiptel, indicó que la contraseña única es una clave personalizada que las empresas operadoras deben entregar obligatoriamente, desde el 12 de junio de este año, al momento de la contratación de un nuevo servicio o en cualquier otro en el que la identidad del abonado sea validada a través del sistema de verificación biométrica o del correo electrónico que este proporcione.
Video destacado
ARDE TROYA con JULIANA OXENFORD | PROGRAMA del 06/11/26 | La República - LR+
El funcionario enfatizó que se trata de un mecanismo de seguridad adicional a la verificación biométrica de huella dactilar que busca evitar suplantaciones de identidad y contrataciones no solicitadas.
- Precio del dólar hoy en Perú, sábado 7 noviembre: consulta el tipo de cambio para compra y venta
- Elmer Cuba: feriados que caigan entre martes y viernes serán trasladados a los lunes desde 2027
También mencionó que se implementará la reactivación de reposición del SIM card en un lapso de cuatro horas y no de manera inmediata, como es hasta ahora, así como la validación biométrica para los vendedores del sector telecomunicaciones, entre otras medidas.
“Hoy en día existen muchos elementos tecnológicos que están involucrados en estos tipos de comportamientos que buscan obtener dinero ilícitamente. Desde Osiptel hemos actuado con celeridad en estos aspectos. Es importante que se sigan implementando directivas desde el ámbito personal e institucional para salvaguardar los datos personales de los ciudadanos”, declaró durante el webinar “Amenazas y desafíos de la seguridad en las telecomunicaciones”.
Por su parte, el director de Fiscalización e Instrucción de la entidad, Luis Pacheco, puntualizó que el control biométrico a través de la huella dactilar aún es una medida de seguridad robusta, puesto que posibilita la verificación de la identidad con la base de datos del Reniec antes de la contratación del servicio, de acuerdo a la normatividad vigente.
“No hay que descartar los lectores de biometría dactilar; por el contrario, hay que reforzar este mecanismo de seguridad y emplear lectores de huella viva, que son más precisos y ayudan a descartar las huellas de plástico”, señaló.
Venta ambulatoria
En tanto, el supervisor especialista del Osiptel Marcos Zacarías recordó que la contratación de servicios móviles en la vía pública está prohibida y constituye un alto riesgo para la seguridad de las personas.
“Exponer sus datos personales a través de un huellero biométrico portátil representa el mayor riesgo para la seguridad de la persona que contrata un servicio de telefonía de manera ambulatoria”, resaltó.
Asimismo, afirmó que, desde el 2020, el ente supervisor ha impuesto multas por S/ 20 millones, aproximadamente, a las empresas de telefonía móvil por infracciones relacionadas con fiscalizaciones de la venta de chips de celulares en la vía pública.
Lo más visto
Petroperú: cuestionan entrega de Talara a operador privado pese a recuperación financiera y piden fiscalizar crédito
Presupuesto 2027 excluye CTS al 100% para CAS que cumplan 70 años y bono de S/3.000 para personal de salud
Precio del dólar hoy en Perú, domingo 8 noviembre: consulta el tipo de cambio para compra y venta
Elmer Cuba: feriados que caigan entre martes y viernes serán trasladados a los lunes desde 2027
Cineplanet
Cineplanet: 2 Entradas 2D + 2 Bebidas Grandes + Pop corn gigante. Lunes a Domingo
PRECIO
S/ 47.90
Perulandia
Perulandia Full Day + Piscinas + S/. 35 de Vale de Consumo + Perusaurus y más.
PRECIO
S/ 54.90
VACILANDIA PARK
Vacilandia Park: Full Day para niños, adultos o pack familiar, incluye alimentación.
PRECIO
S/ 19.90
Flying Squirrel Parque de Inflables
Flying Squirrel: Full Day, 60 o 120 minutos según elijas en sus 3 locales
PRECIO
S/ 21.90
La Bistecca
Buffet Almuerzo o Cena + Postres + Bebida. Aplica en sus 5 locales.
PRECIO
S/ 85.90