Cae la red de cibercriminales detrás de Danabot, que robaba información en Perú, Chile, México y Argentina
ESET, compañía líder en detección proactiva de amenazas, se unió a la lucha contra el infostealer Danabot, tras una importante operación del Departamento de Justicia de EE. UU. y otras agencias internacionales.

El malware Danabot, conocido por su capacidad para robar información, ha sido desbaratado gracias a la colaboración entre el FBI, el Servicio de Investigación Criminal de Defensa de EE. UU. y diversas fuerzas policiales de Europa y Australia. ESET, junto a empresas como Amazon y Google, ha aportado su experiencia en la identificación de las características y el modelo de negocio de este malware.
Tomáš Procházka, investigador de ESET, destaca que Danabot no solo filtra datos confidenciales, sino que también se utiliza para distribuir otros tipos de malware, incluyendo ransomware. Este esfuerzo conjunto ha permitido desmantelar una operación de “malware como servicio” que ha afectado a múltiples usuarios a nivel global.
Detecciones mundiales de Danabot según la telemetría de ESET desde 2018, siendo históricamente Polonia, Italia, España y Turquía los países más atacados, y Perú, Argentina, Chile y México los destacados de Latinoamérica. Foto: ESET
¿Cómo funciona el Danabot?
Danabot opera como un servicio de alquiler para cibercriminales, quienes pueden utilizar la herramienta para establecer y gestionar sus propias redes de bots. Este malware ha sido diseñado con una variedad de funciones que facilitan el robo de datos de navegadores, clientes de correo y otros programas populares. Además, permite registrar pulsaciones de teclado y controlar de forma remota los sistemas de las víctimas.
¿Qué tipo de métodos y técnicas realizaba el Danabot?
Los métodos de distribución de Danabot son variados y sofisticados. Uno de los más destacados es el uso indebido de anuncios de Google, que redirigen a los usuarios a sitios web maliciosos. También se ha observado que el malware se empaqueta con software legítimo y se ofrece a través de sitios falsos que prometen soluciones a problemas informáticos inexistentes.
La importancia del desmantelamiento del Danabot
El desmantelamiento de Danabot ha tenido un impacto significativo en la cibercriminalidad, aunque queda por ver si el malware podrá recuperarse. Las fuerzas de seguridad han logrado identificar a varios individuos implicados en su desarrollo y administración, lo que podría dificultar su resurgimiento.
El equipo de ESET ha estado rastreando a Danabot desde 2018 y ha analizado campañas en países como Polonia, Italia, España y Turquía. Este esfuerzo ha sido crucial para desmantelar la infraestructura del malware y contribuir a la seguridad cibernética global.
Lo más visto
¿Qué hacer si quiero eliminar mi cuenta de Facebook definitivamente? Aprende como desactivar una cuenta desde tu celular aquí
Tallarines verdes peruanos: receta clásica deliciosa (VIDEO)
Cómo preparar un arroz con pollo tradicional riquísimo (VIDEO)
Sudado de pescado (VIDEO)
Escabeche de pollo receta: fácil y buenazo (VIDEO)
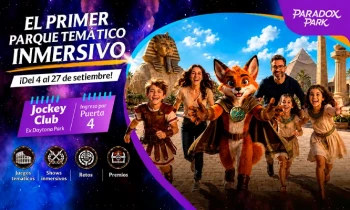
Paradox Park
Paradox Park: Parque inmersivo donde Roma, Egipto y Grecia cobran vida con juegos, shows, etc
PRECIO
S/ 69.90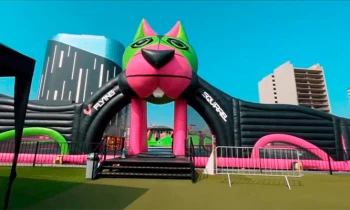
Flying Squirrel Parque de Inflables
Flying Squirrel: Full Day, 60 o 120 minutos según elijas en Jockey Plaza, San Miguel e Independencia.
PRECIO
S/ 21.90
Fun Jungle
Fun Jungle: Full Day o 60 minutos según elijas en los Inflables en El Defby y Parque de la Amistad
PRECIO
S/ 28.90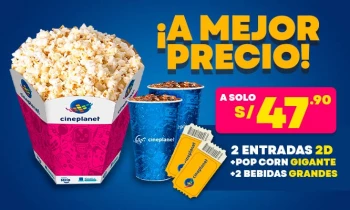
Cineplanet
Cineplanet: 2 Entradas 2D + 2 Bebidas Grandes + Pop corn gigante. Lunes a Domingo
PRECIO
S/ 47.90
Perulandia
Perulandia Full Day + Piscinas + S/. 35 de VALE DE CONSUMO + Perusaurus y más.
PRECIO
S/ 42.90